
WebBrain आपके लॉग-इन किए ब्राउज़र सत्र में काम करता है, इसलिए उसकी पहुँच का ध्यान रखें।
एजेंट उन्हीं वेबसाइटों को देख और इस्तेमाल कर सकता है जिन तक आपकी पहुँच है। मोड, प्लान समीक्षा और साइट-वार अनुमतियाँ जोखिम कम करती हैं, पर प्रॉम्प्ट, मंज़िल और अंतिम नतीज़े की ज़िम्मेदारी आपकी रहती है।
मोड तय करते हैं कि काम किस किस्म का होगा
जो काम पढ़ने से पूरे हो जाएँ उनके लिए Ask रखें; पेज बदलना ज़रूरी हो तभी Act पर जाएँ; Dev वेब डेवलपमेंट और दिक्कतें सुलझाने के लिए है, कमज़ोर मॉडल को स्मार्ट बनाने का तरीका नहीं।
अनुमतियाँ खास-खास कैपेबिलिटी के लिए होती हैं
किसी अहम ऑपरेशन से पहले WebBrain आपसे पूछ सकता है: एक बार अनुमति दें, उस साइट पर यह कैपेबिलिटी हमेशा के लिए दें, या अनुमति न दें। याद रखा जाने वाला रिकॉर्ड एक साफ़ जोड़ा है: साइट + कैपेबिलिटी।
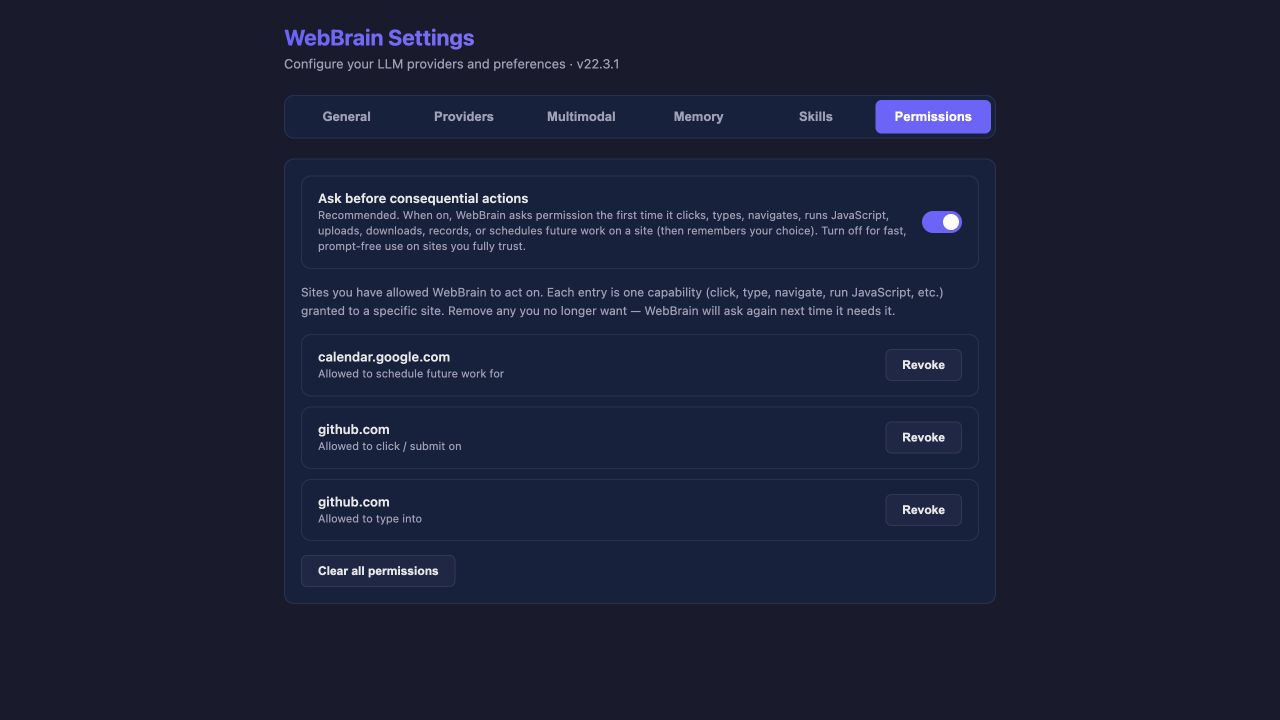
| विकल्प | कब चुनें | आगे क्या होता है |
|---|---|---|
| एक बार अनुमति दें | यह ऑपरेशन ठीक है, पर आप स्थायी अनुमति नहीं देना चाहते। | अगली बार यही कैपेबिलिटी चाहिए तो फिर पूछा जाएगा। |
| हमेशा के लिए दें | आप उस साइट पर भरोसा करते हैं और ऐसा काम बार-बार दोहराएँगे। | “साइट + कैपेबिलिटी” का रिकॉर्ड अनुमतियाँ पेज पर दिखता है। |
| अनुमति न दें | ऑपरेशन, मंज़िल या समय गलत है। | ऑपरेशन रुक जाता है, और रन पर आपका काबू रहता है। |
पेजों का कंटेंट अविश्वसनीय है, भले साइट जानी-पहली लगे
किसी पेज में AI एजेंट को बहकाने के लिए लिखा गया टेक्स्ट हो सकता है। WebBrain पेज से आए कंटेंट को अविश्वसनीय डेटा के रूप में लपेटता है और मोड व अनुमतियों से कार्रवाई की सीमा तय करता है; ये बचाव जोखिम कम करते हैं, पर हर मॉडल और हर पेज को सुरक्षित नहीं बना सकते।
- जब एजेंट आपके न दिए हुए निर्देश मानने लगे तो तुरंत रोकें।
- हेल्थ, फ़ाइनेंस, डेटिंग, निजी अकाउंट और आंतरिक काम के पेजों पर खास सावधानी बरतें।
- सबमिट करने से पहले मंज़िल का पता और फ़ॉर्म की वैल्यूज़ जाँचें।
- ऐसे पेजों पर Act मोड को बिना निगरानी के न चलने दें जिनका कंटेंट कोई अजनबी बदल सकता है।
चालू प्रोवाइडर को वही बातचीत और पेज कंटेंट मिलता है जो काम के लिए ज़रूरी है। ऐसा प्रोवाइडर चुनें जिसकी प्राइवेसी शर्तें और तरीका आपको मंज़ूर हो।
दो ओवरराइड जिनकी आसानी से गलती होती है
| ओवरराइड | दायरा | क्या बदलता है |
|---|---|---|
/allow-api | मौजूदा बातचीत | राइट-मेथड नेटवर्क रिक्वेस्ट (POST, PUT, PATCH, DELETE) की अनुमति देता है; रीसेट पर साफ़ हो जाती है और बाकी सारी अनुमतियाँ ख़त्म नहीं करती। |
/dangerously-skip-permissions | ग्लोबल, जब तक दोबारा ऑन न करें | हर साइट और हर कैपेबिलिटी के लिए “अहम ऑपरेशन से पहले पूछो” बंद कर देता है। |
अगर सिर्फ़ एक साइट के एक किस्म के काम पर भरोसा है, तो आम अनुमति-पॉम्प्ट में वही कैपेबिलिटी ग्रांट करें; एक कन्फ़र्मेशन बचाने के लिए ग्लोबल गेट बंद न करें।
कौन-सा डेटा ब्राउज़र में रहता है और कौन-सा बाहर जा सकता है
| डेटा | कहाँ स्टोर होता है | कब भेजा जाता है |
|---|---|---|
| चैट हिस्ट्री | ब्राउज़र लोकल स्टोरेज / IndexedDB | टर्न के दौरान प्रासंगिक बातचीत का कॉन्टेक्स्ट चालू LLM प्रोवाइडर को जाता है। |
| प्रोवाइडर सेटिंग्स और API कीज़ | ब्राउज़र लोकल स्टोरेज, प्लेनटेक्स्ट | कीज़ ऑथेंटिकेशन के लिए अपने-अपने प्रोवाइडर को भेजी जाती हैं। |
| प्रोफ़ाइल ऑटो-फ़िल | ब्राउज़र लोकल स्टोरेज, प्लेनटेक्स्ट | ऑन होने पर सिस्टम-प्रॉम्प्ट कॉन्टेक्स्ट के रूप में चालू प्रोवाइडर को जाता है। |
| यूज़र मेमोरी | ब्राउज़र लोकल स्टोरेज, प्लेनटेक्स्ट | एक्टिव रिकॉर्ड सिस्टम-प्रॉम्प्ट कॉन्टेक्स्ट के रूप में भेजे जाते हैं। |
| ट्रेस और स्क्रीनशॉट | ट्रेसिंग ऑन होने पर लोकल IndexedDB में | ट्रेस रिकॉर्डर अपलोड नहीं करता; एक्सपोर्ट लोकल फ़ाइल बनाता है। |
| एन्क्रिप्टेड क्लाउड सिंक | क्लाउड में एन्क्रिप्टेड अपारदर्शी कॉपी + लोकल डेटा | समर्थित कीज़, प्रोफ़ाइल और मेमोरी अपलोड से पहले एन्क्रिप्ट होती हैं; सिंक पासवर्ड कभी नहीं भेजा या स्टोर किया जाता। |
शेड्यूल किए टास्क के लिए सख़्त डिफ़ॉल्ट ज़रूरी हैं
शेड्यूल किया टास्क तब चल सकता है जब आप देख नहीं रहे होते। “शेड्यूल किए अहम ऑपरेशन की पुष्टि करें” ऑन रखें। प्रॉम्प्ट में टारगेट URL, समय, अपेक्षित नतीजा और रुकने की शर्तें साफ़ हों।
“सुबह 9 बजे यह डैशबोर्ड खोलो, नई स्थिति पढ़ो और उसका सारांश दो। कुछ भी सबमिट, स्वीकार या एडिट मत करना।” हद भी काम के बराबर मायने रखती है।
अहम Act रन से पहले
- चालू प्रोवाइडर और मॉडल पक्का करें।
- साफ़ हदों वाले काम के लिए नई बातचीत इस्तेमाल करें।
- प्लान समीक्षा और अनुमति गेट ऑन रखें।
- वे ऑपरेशन लिख दें जो एजेंट को नहीं करने हैं।
- अनुमति और क्लैरिफ़िकेशन पॉम्प्ट के लिए तैयार रहें।
- अनपेक्षित नेविगेशन, क्रेडेंशियल हैंडलिंग या दोहराव पर रोकें।
- असली नतीजे जाँचें, सिर्फ़ आख़िरी सारांश पर भरोसा न करें।